Analyse de sécurité
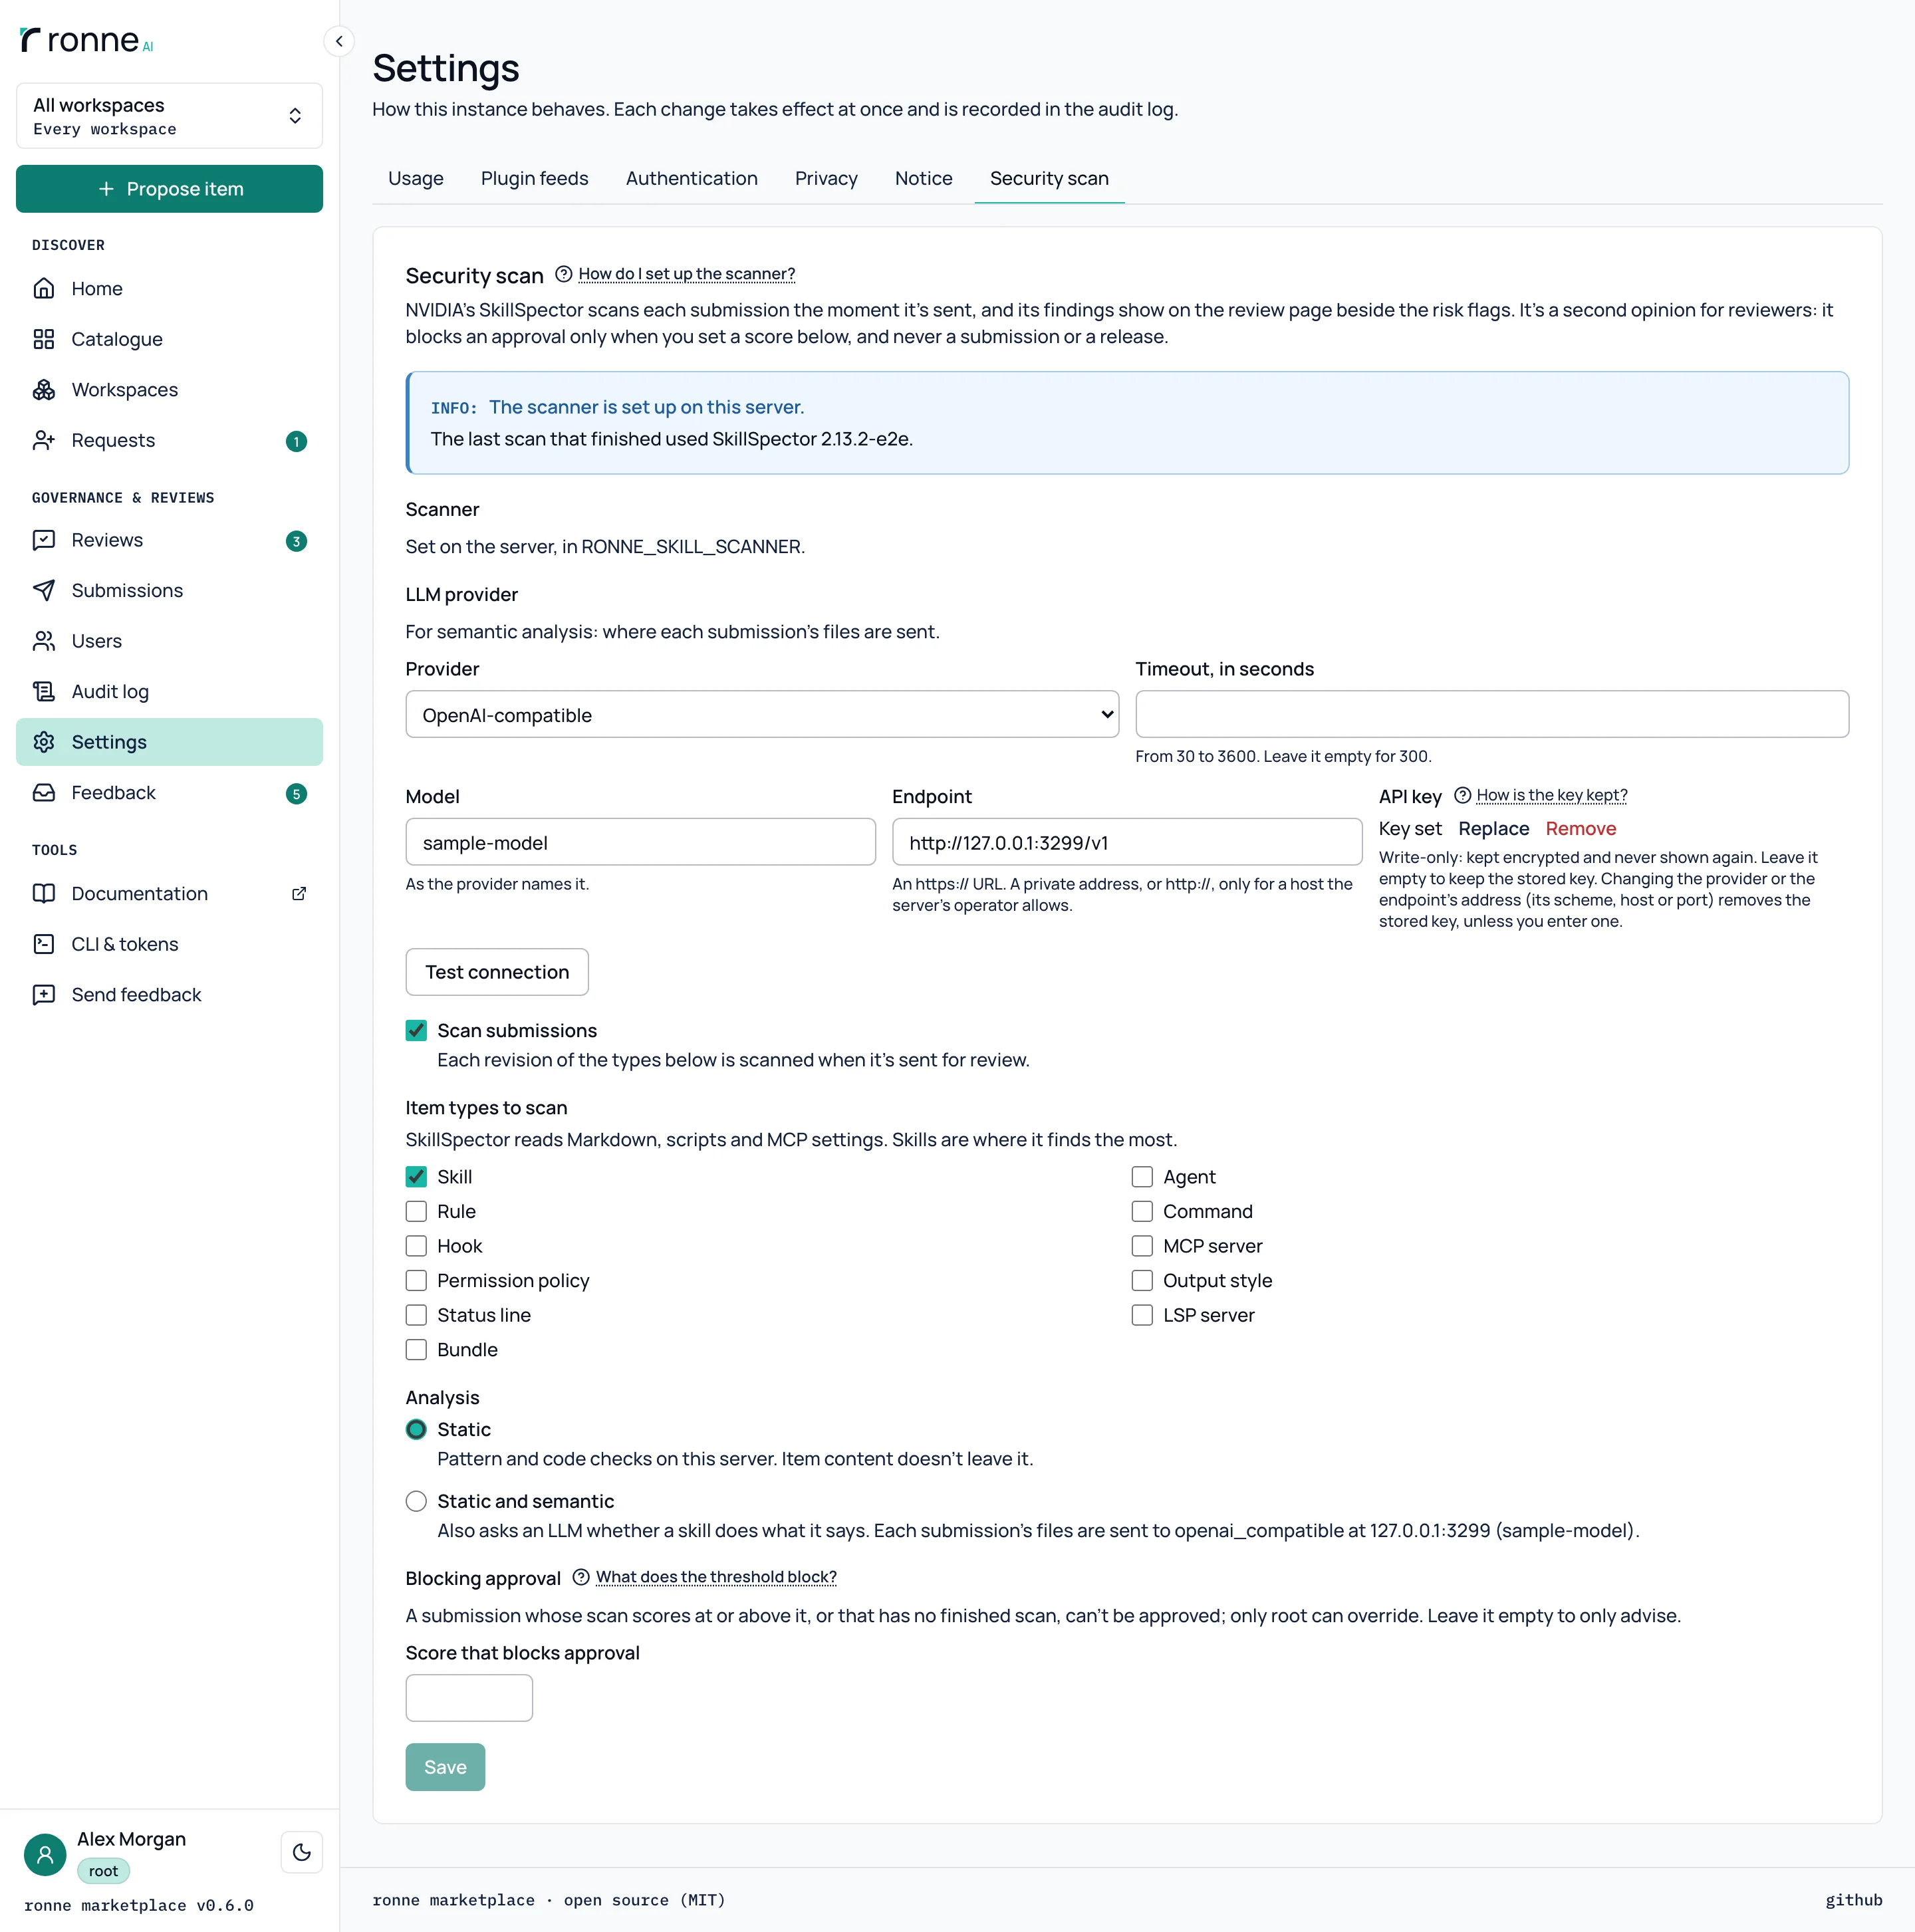
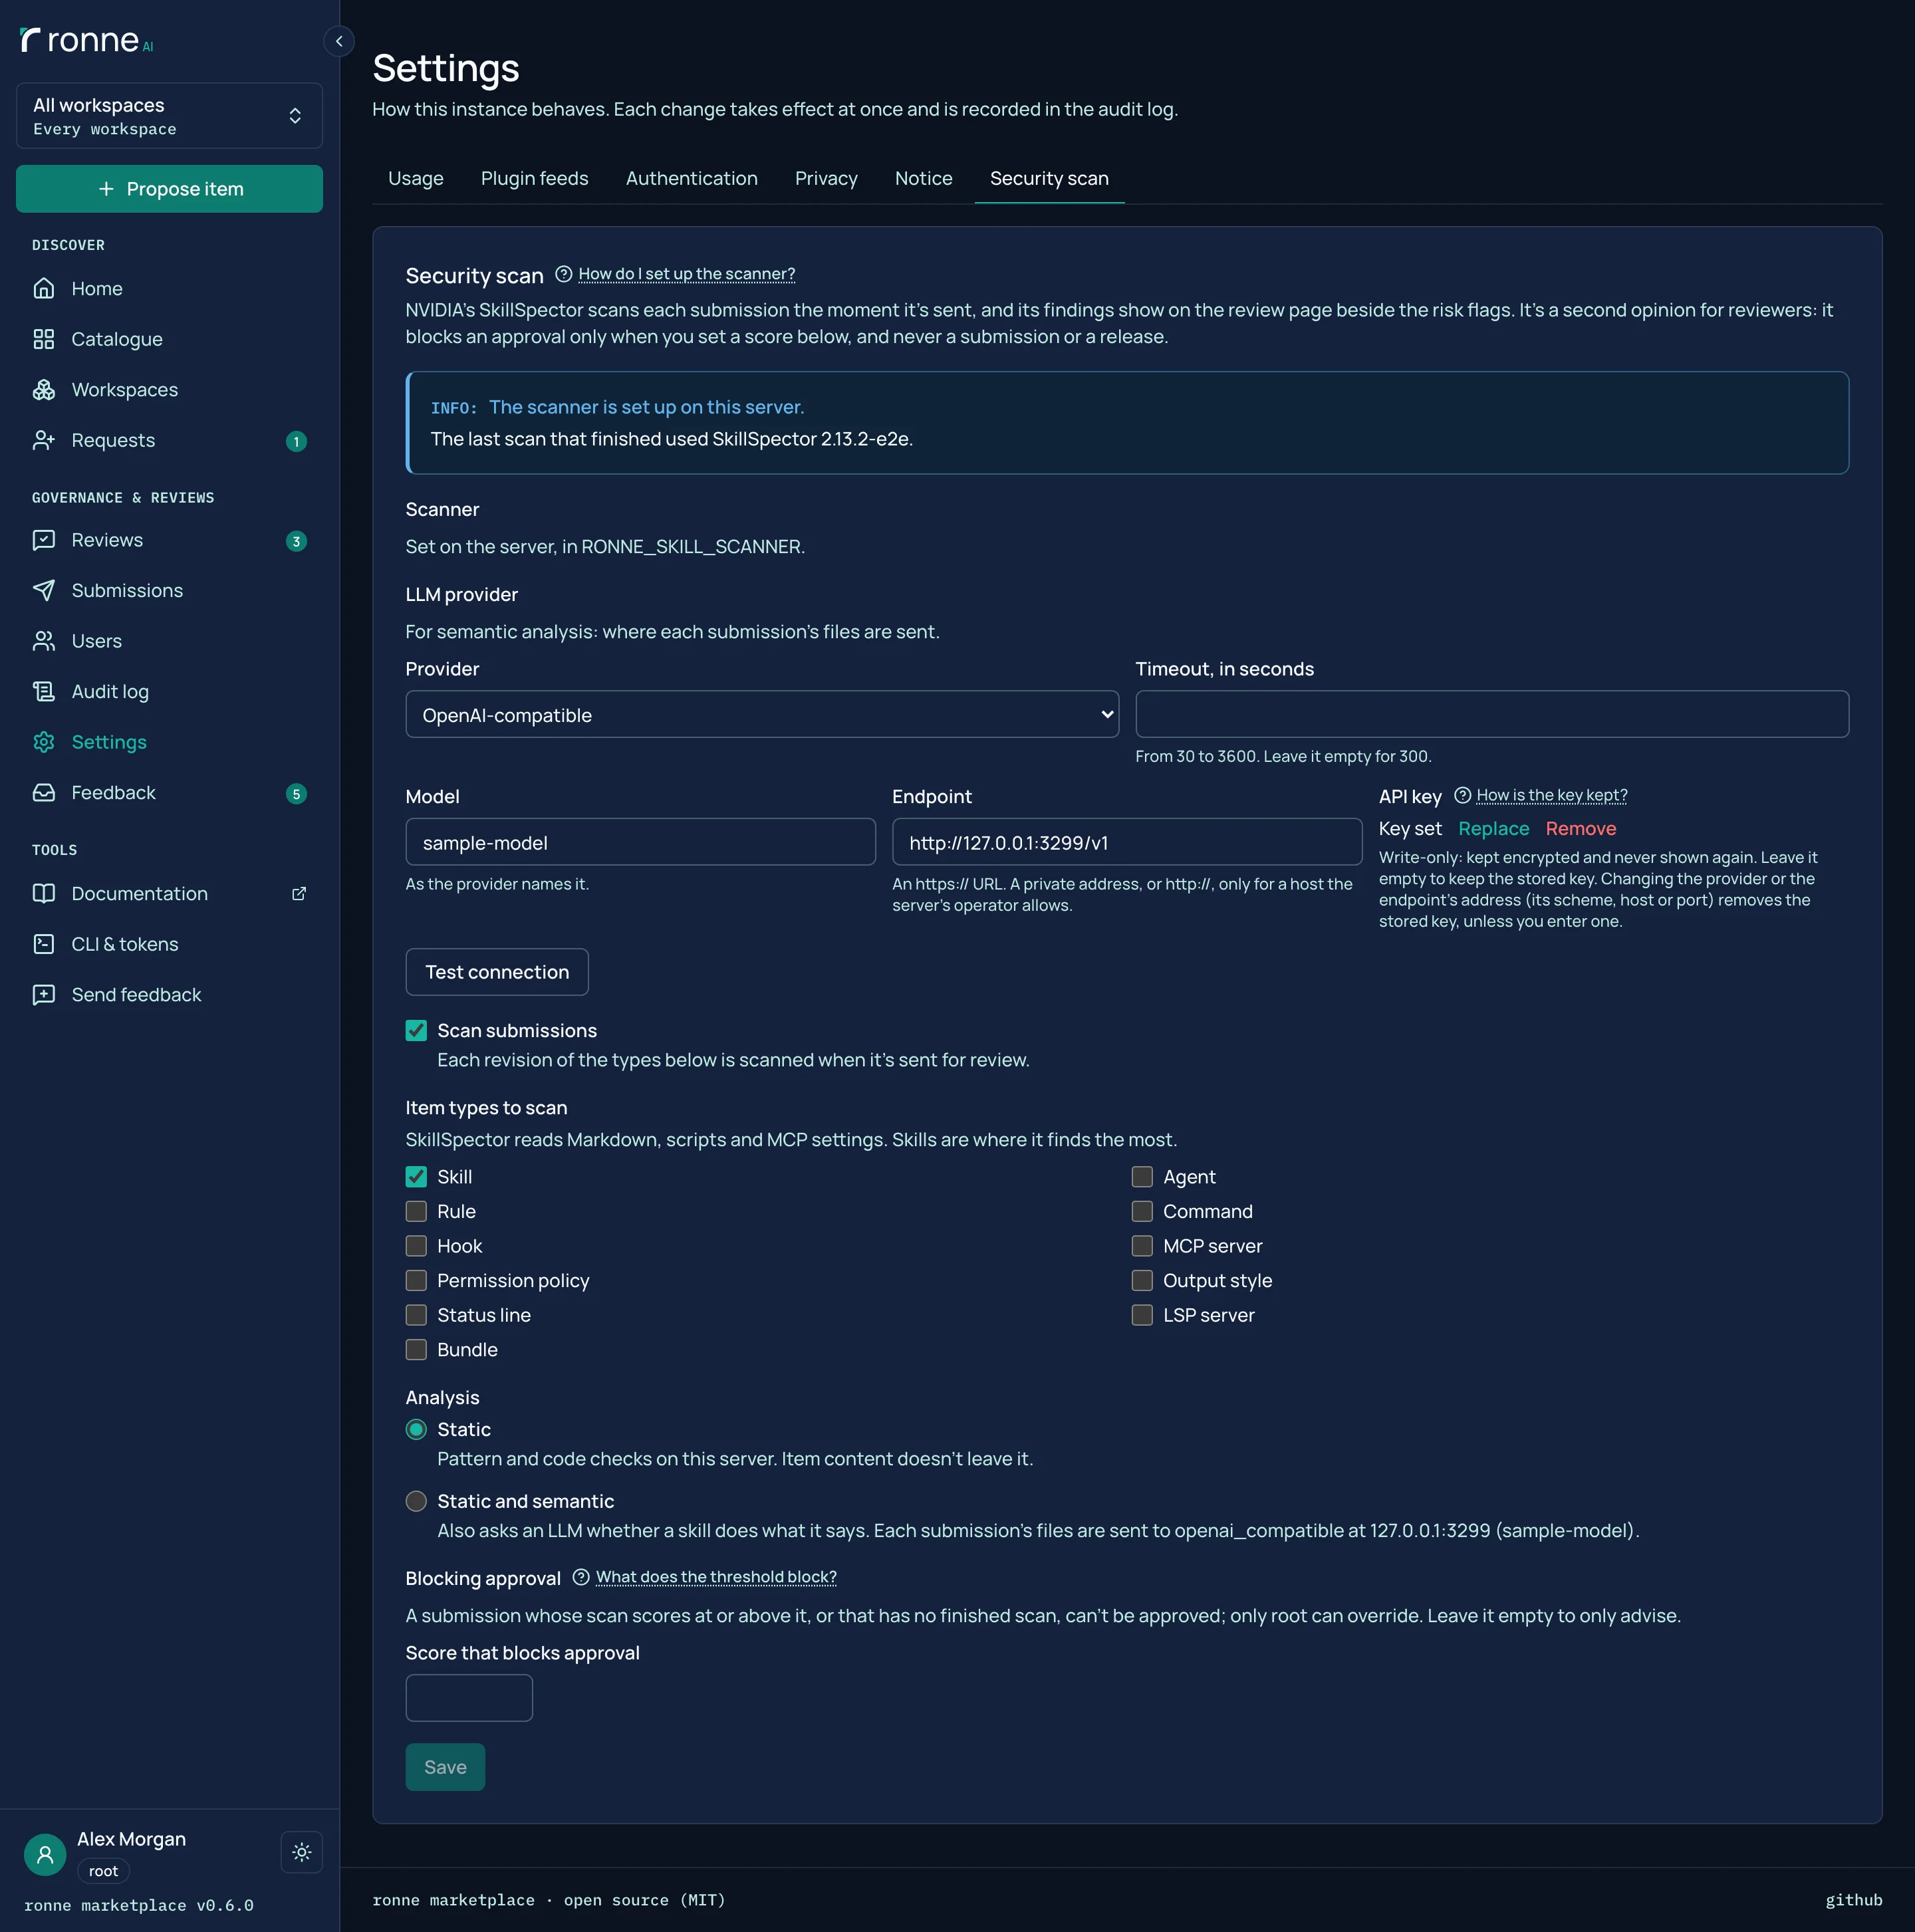
Captures d'écran de la version 0.6.0, exécutée sur une nouvelle instance avec les éléments d'exemple du dépôt. Les personnes qu'on y voit sont des comptes d'exemple, et les décomptes d'utilisation sont simulés. Le fournisseur d'identité et l'analyseur de sécurité qui y figurent sont des substituts faits pour les tests.
Configurer l'analyse dans le navigateur
Dans Admin › Réglages › Analyse de sécurité, root active l'analyse, choisit les types d'éléments à analyser (Skill par défaut) et décide entre une analyse statique, qui s'exécute sur votre serveur, et une analyse statique et sémantique, qui interroge aussi un fournisseur de LLM et lui envoie donc les fichiers. La clé d'API du fournisseur peut être écrite, mais jamais relue, et Tester la connexion indique si le fournisseur répond. Sur une installation Docker, l'analyseur s'exécute dans des conteneurs à côté de Ronne. Les réviseurs ont alors un onglet Analyse de sécurité sur la page de révision, avec les constats par fichier et par ligne, une recommandation et un score sur 100; ils peuvent marquer un constat comme faux positif, accepter le risque ou demander à l'auteur de le corriger. Root peut fixer un score qui bloque l'approbation et le contourner avec un motif. Autrement, l'analyse ne fait que conseiller : elle ne bloque jamais une soumission ni une publication.
Envie de l'essayer? Lancez l'image Docker ou lisez le code.