Confidentialité et utilisateurs
Captures d'écran de la version 0.5.0, exécutée sur une nouvelle instance avec les éléments d'exemple du dépôt. Les personnes qu'on y voit sont des comptes d'exemple, et les décomptes d'utilisation sont simulés. Le fournisseur d'identité qui y figure est un substitut fait pour les tests.
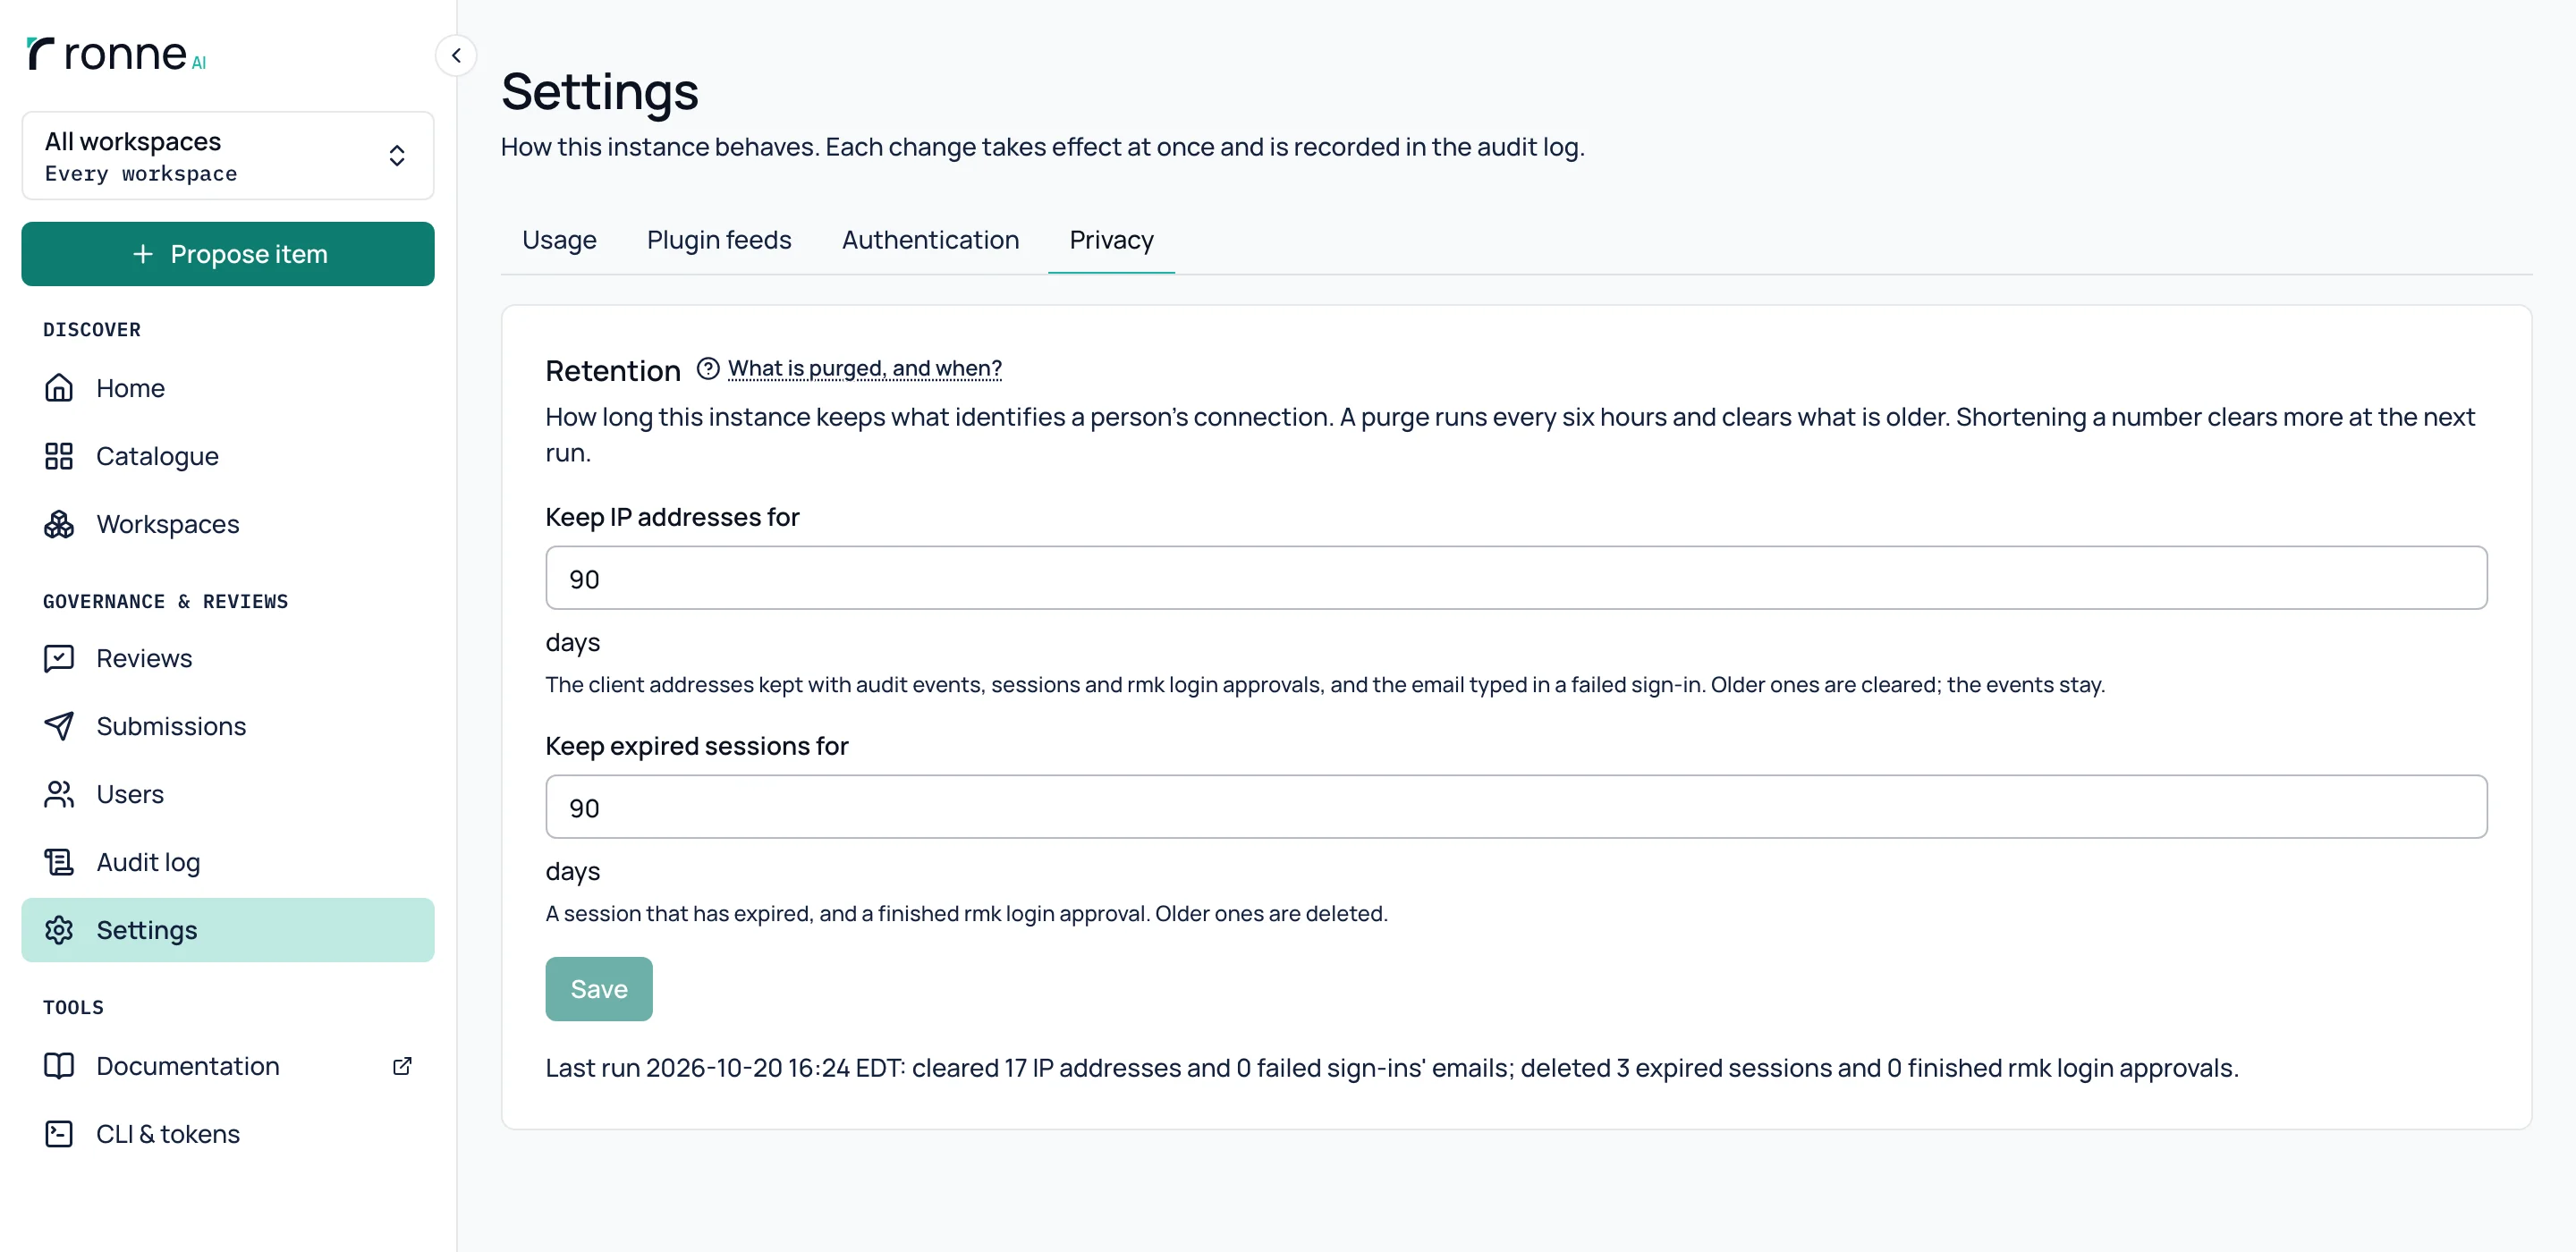
Gardez les adresses IP le temps que vous fixez
Dans Admin › Settings › Privacy, root fixe combien de temps les adresses IP sont conservées dans le journal d'audit, les sessions et les approbations d'appareil, 90 jours par défaut. Le serveur purge selon un horaire ce qui est plus ancien.
La purge, aussi depuis cron
rmk-server purge lance la même purge depuis cron, et --dry-run compte ce qu'elle effacerait sans rien changer.
$ pnpm run purge --dry-run
Counting what a purge would clear by the retention: IP addresses 90 days, expired sessions 90 days.
✓ IP addresses cleared: 17 (audit log 14, sessions 3, device grants 0)
✓ Failed sign-ins' emails cleared: 0
✓ Expired sessions deleted: 3
✓ Finished device grants deleted: 0
A dry run: nothing was changed.

$ pnpm run purge
Purging by the retention: IP addresses 90 days, expired sessions 90 days.
✓ IP addresses cleared: 17 (audit log 14, sessions 3, device grants 0)
✓ Failed sign-ins' emails cleared: 0
✓ Expired sessions deleted: 3
✓ Finished device grants deleted: 0Téléchargez vos propres données
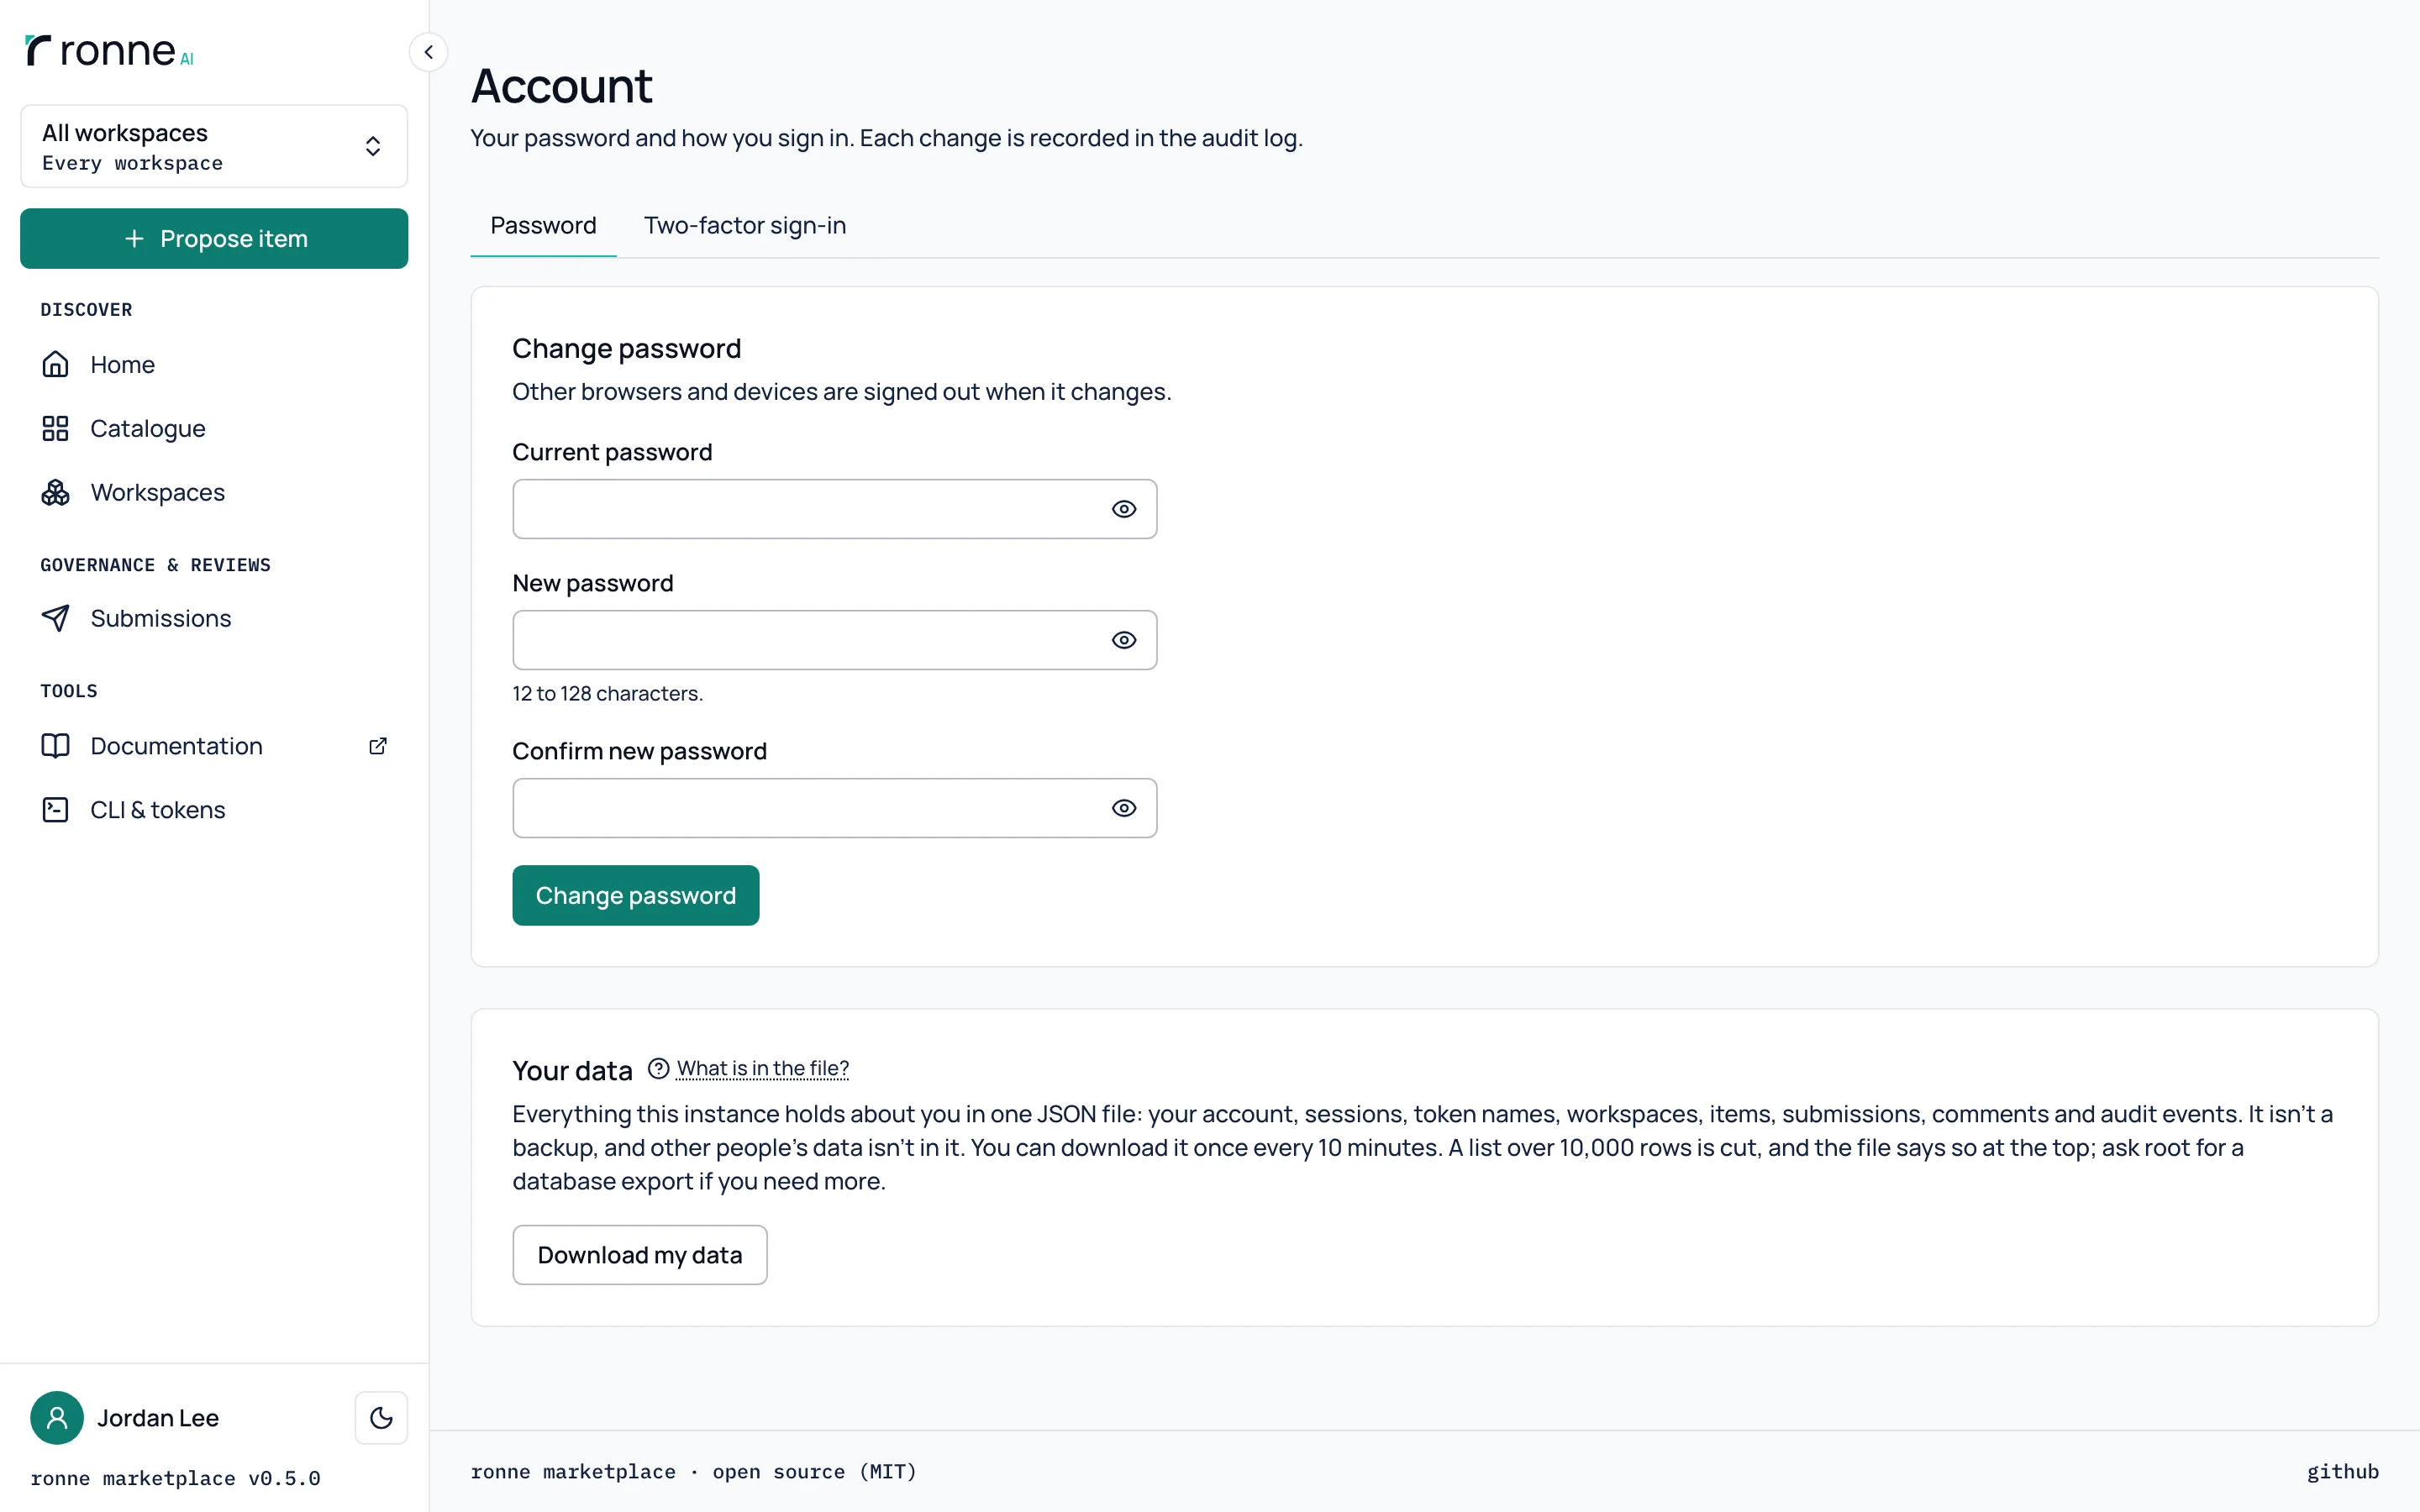
Depuis sa page Account, une personne télécharge un seul fichier JSON de ce que l'instance garde sur elle : son compte, ses sessions, les noms de ses jetons, ses espaces de travail, ses éléments, ses soumissions, ses commentaires et ses événements d'audit. C'est un relevé de la personne, pas une sauvegarde, et les données des autres n'y figurent pas. Root peut produire le fichier pour une personne qui en a fait la demande, depuis la page de cette personne.
Les utilisateurs, avec leur dernière connexion
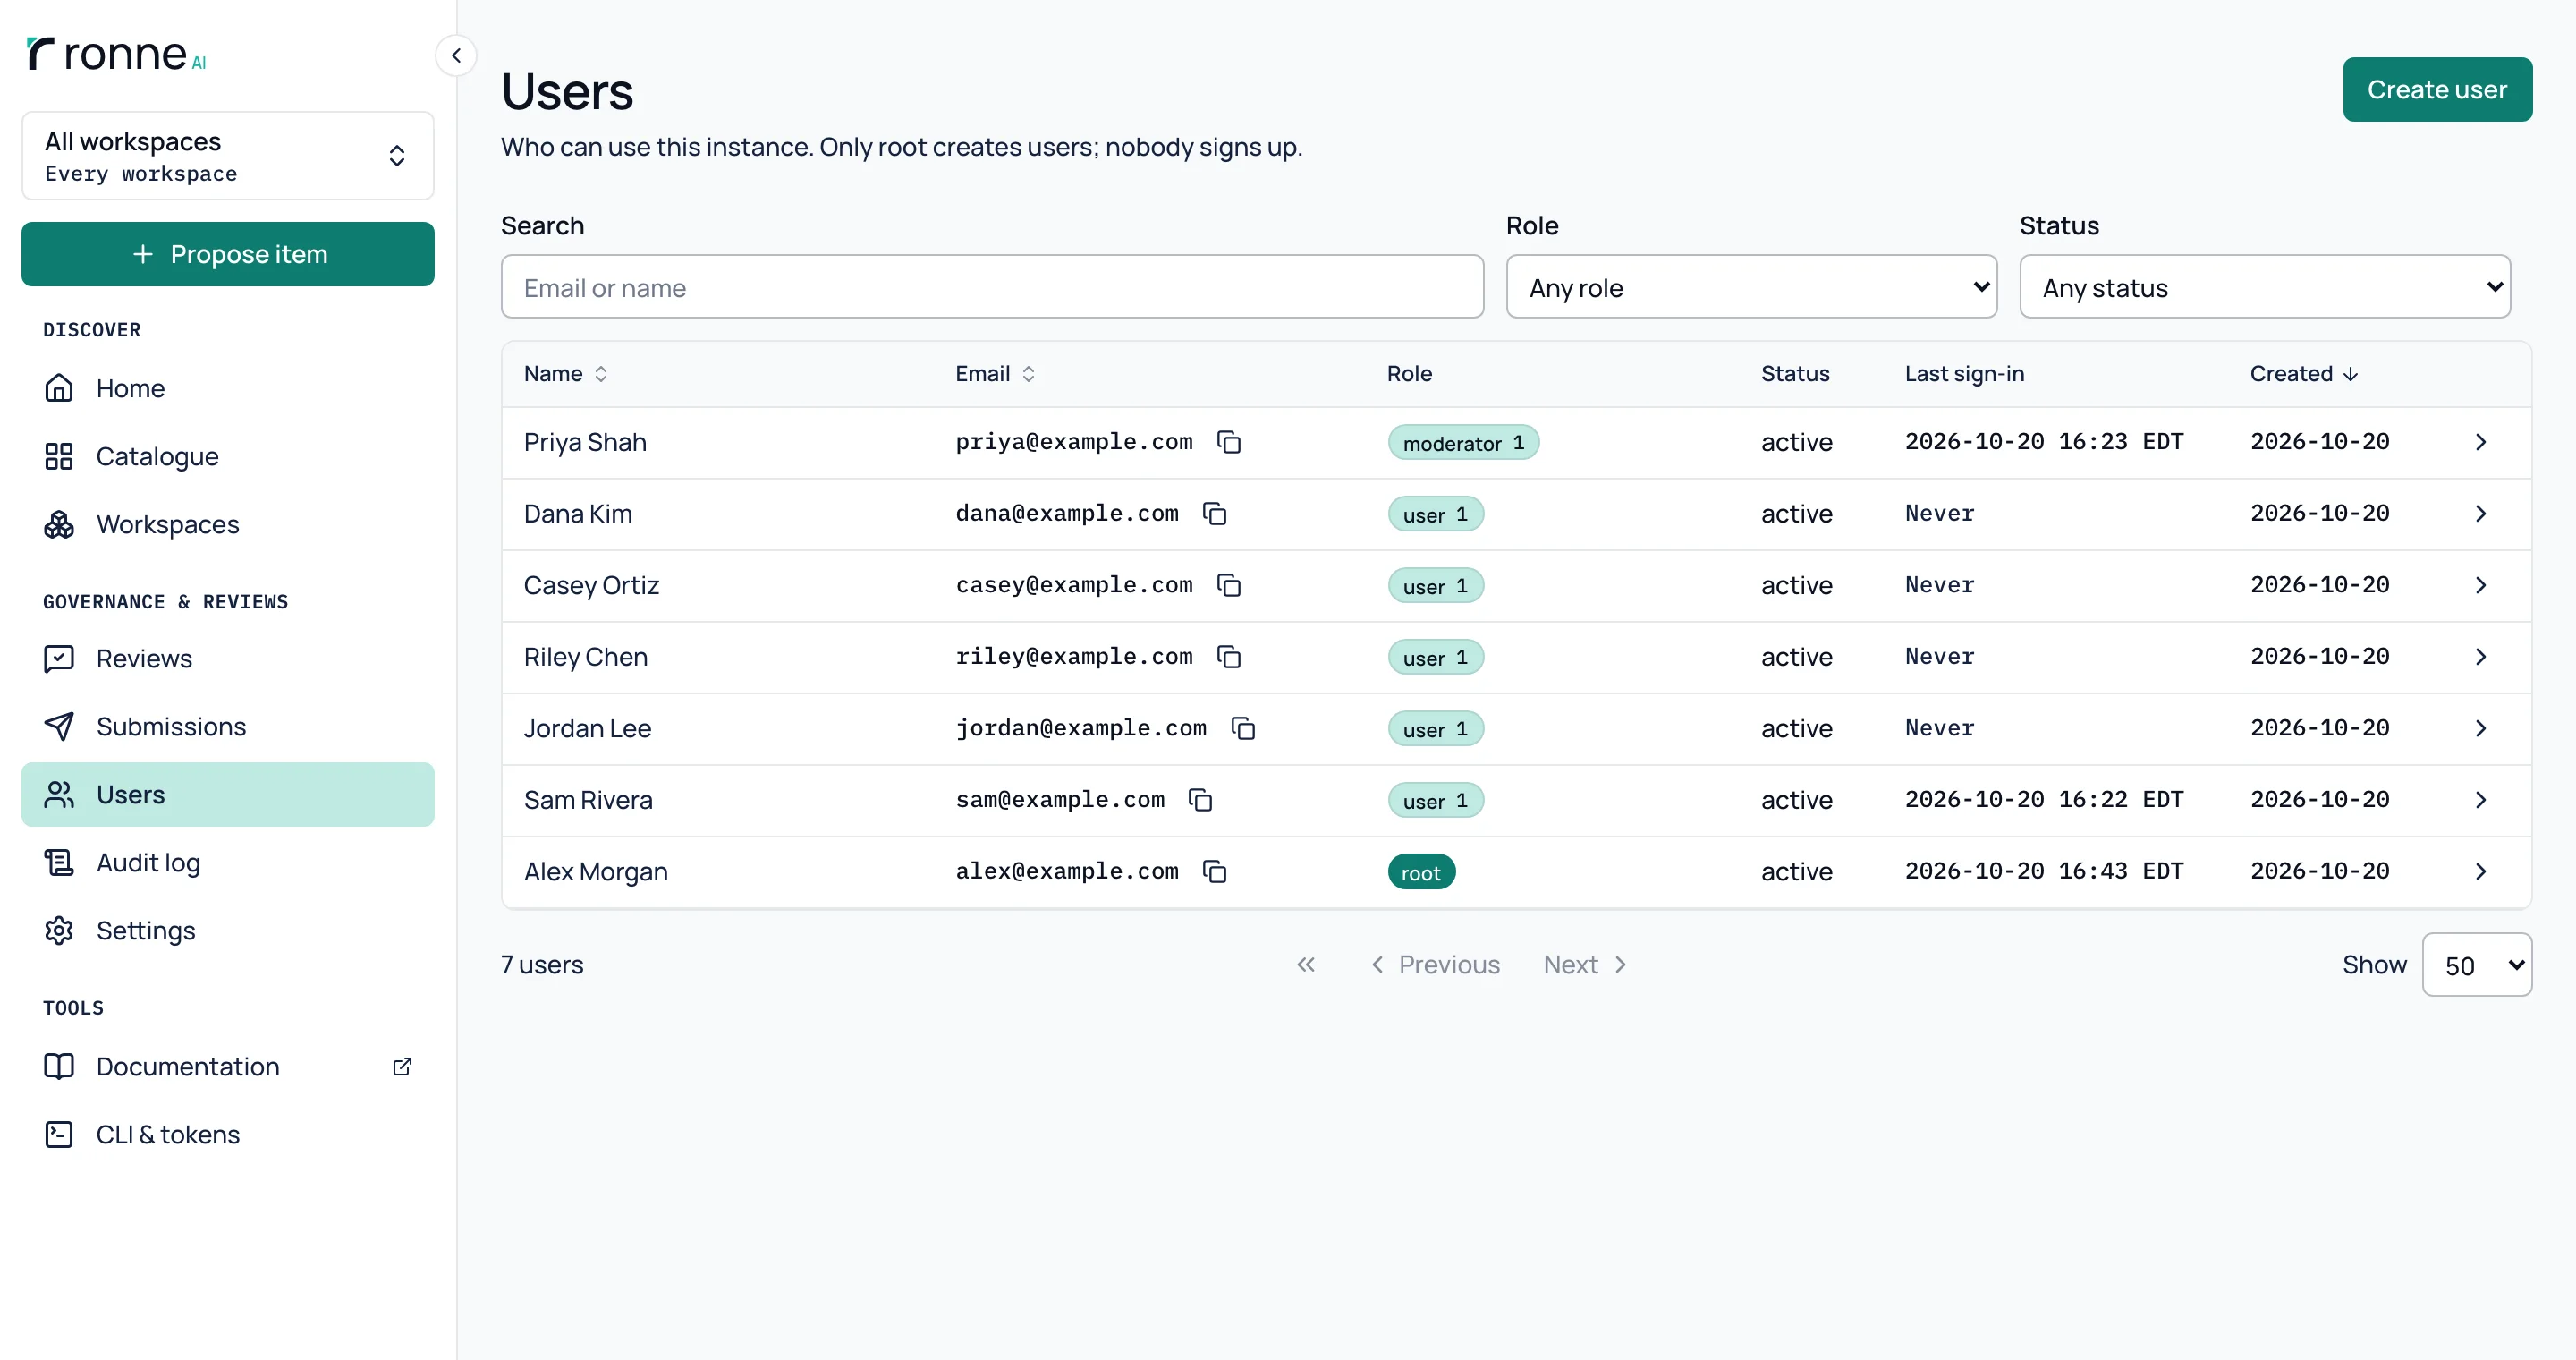
La liste des utilisateurs de root montre la dernière connexion de chaque personne et un bouton pour copier son courriel. Elle ouvre la page de chaque personne.
Une page pour chaque personne
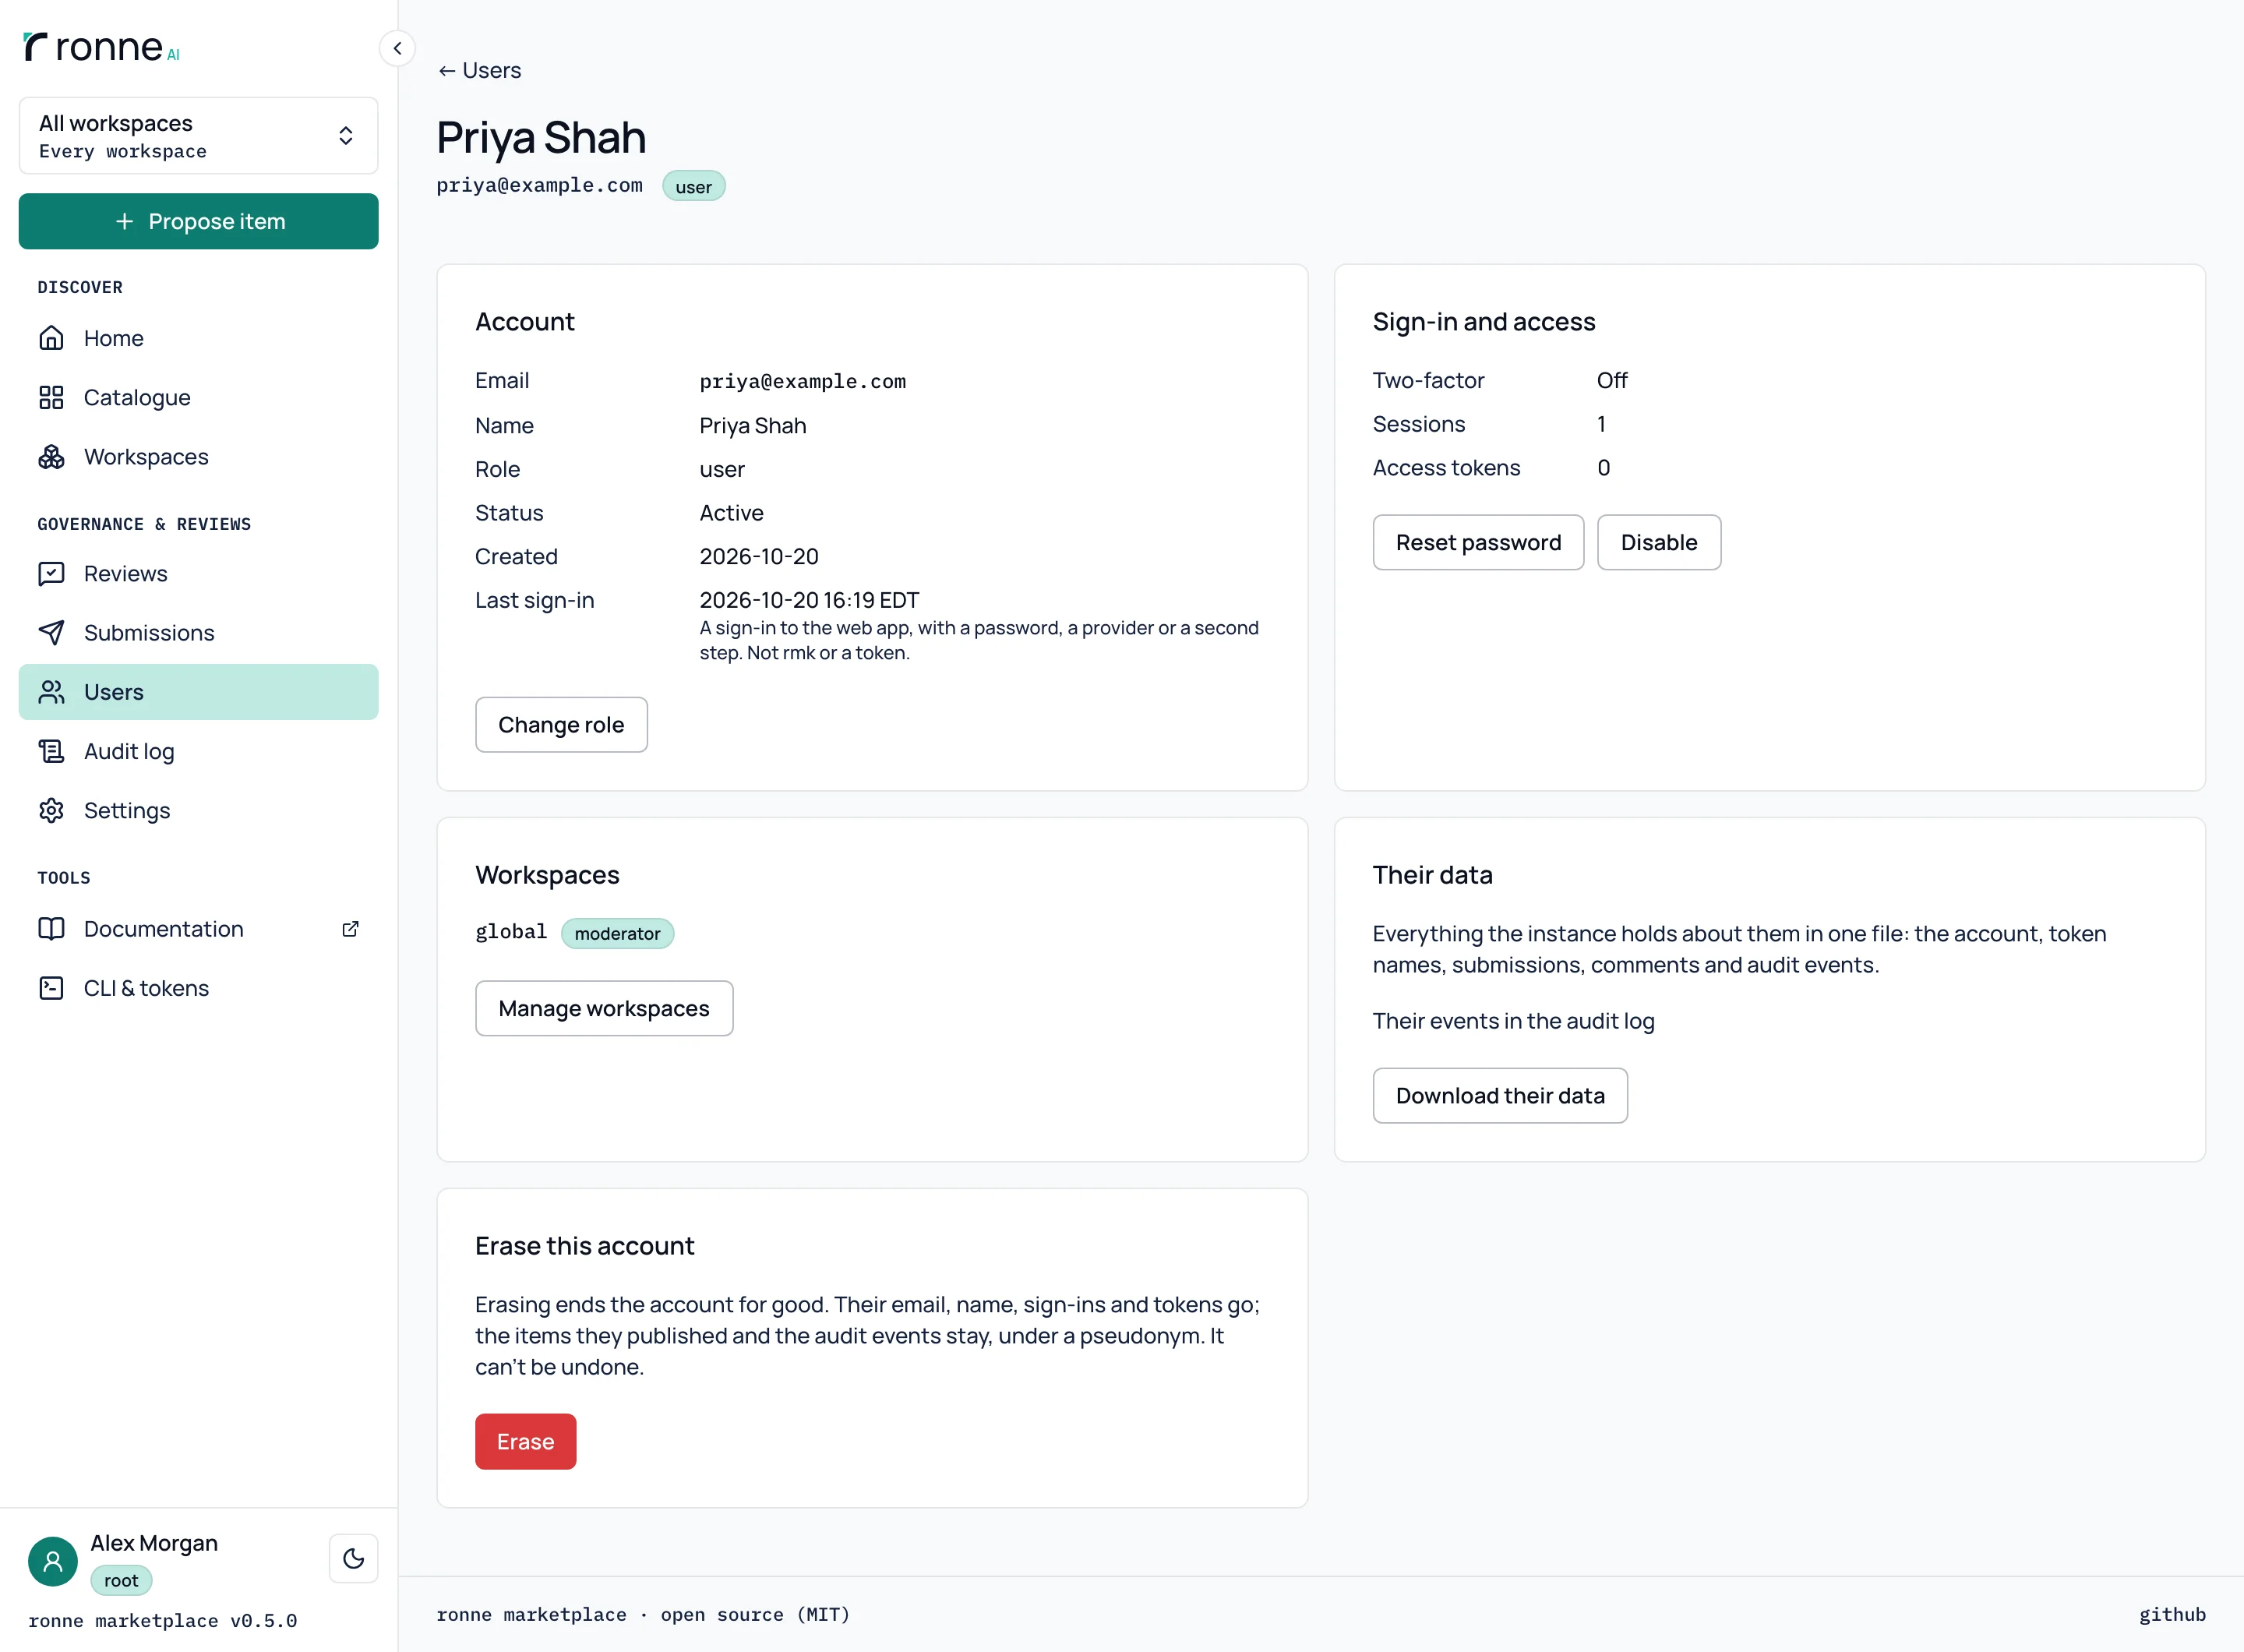
Root ouvre la page d'une personne pour voir son rôle, son statut et sa dernière connexion et agir : changer le rôle, désactiver ou activer le compte, réinitialiser le mot de passe ou la seconde étape, télécharger ses données ou l'effacer. Effacer remplace son courriel et son nom par deleted-user-<id>, garde ce qu'elle a publié et ne peut pas être annulé.
Envie de l'essayer? Lancez l'image Docker ou lisez le code.