Verificação de segurança
Capturas de tela da versão 0.6.0, rodando em uma instância nova com os itens de exemplo do repositório. As pessoas que aparecem nelas são contas de exemplo, e as contagens de uso são simuladas. O provedor de identidade e o verificador de segurança que aparecem são substitutos feitos para testes.
Configure a verificação pelo navegador
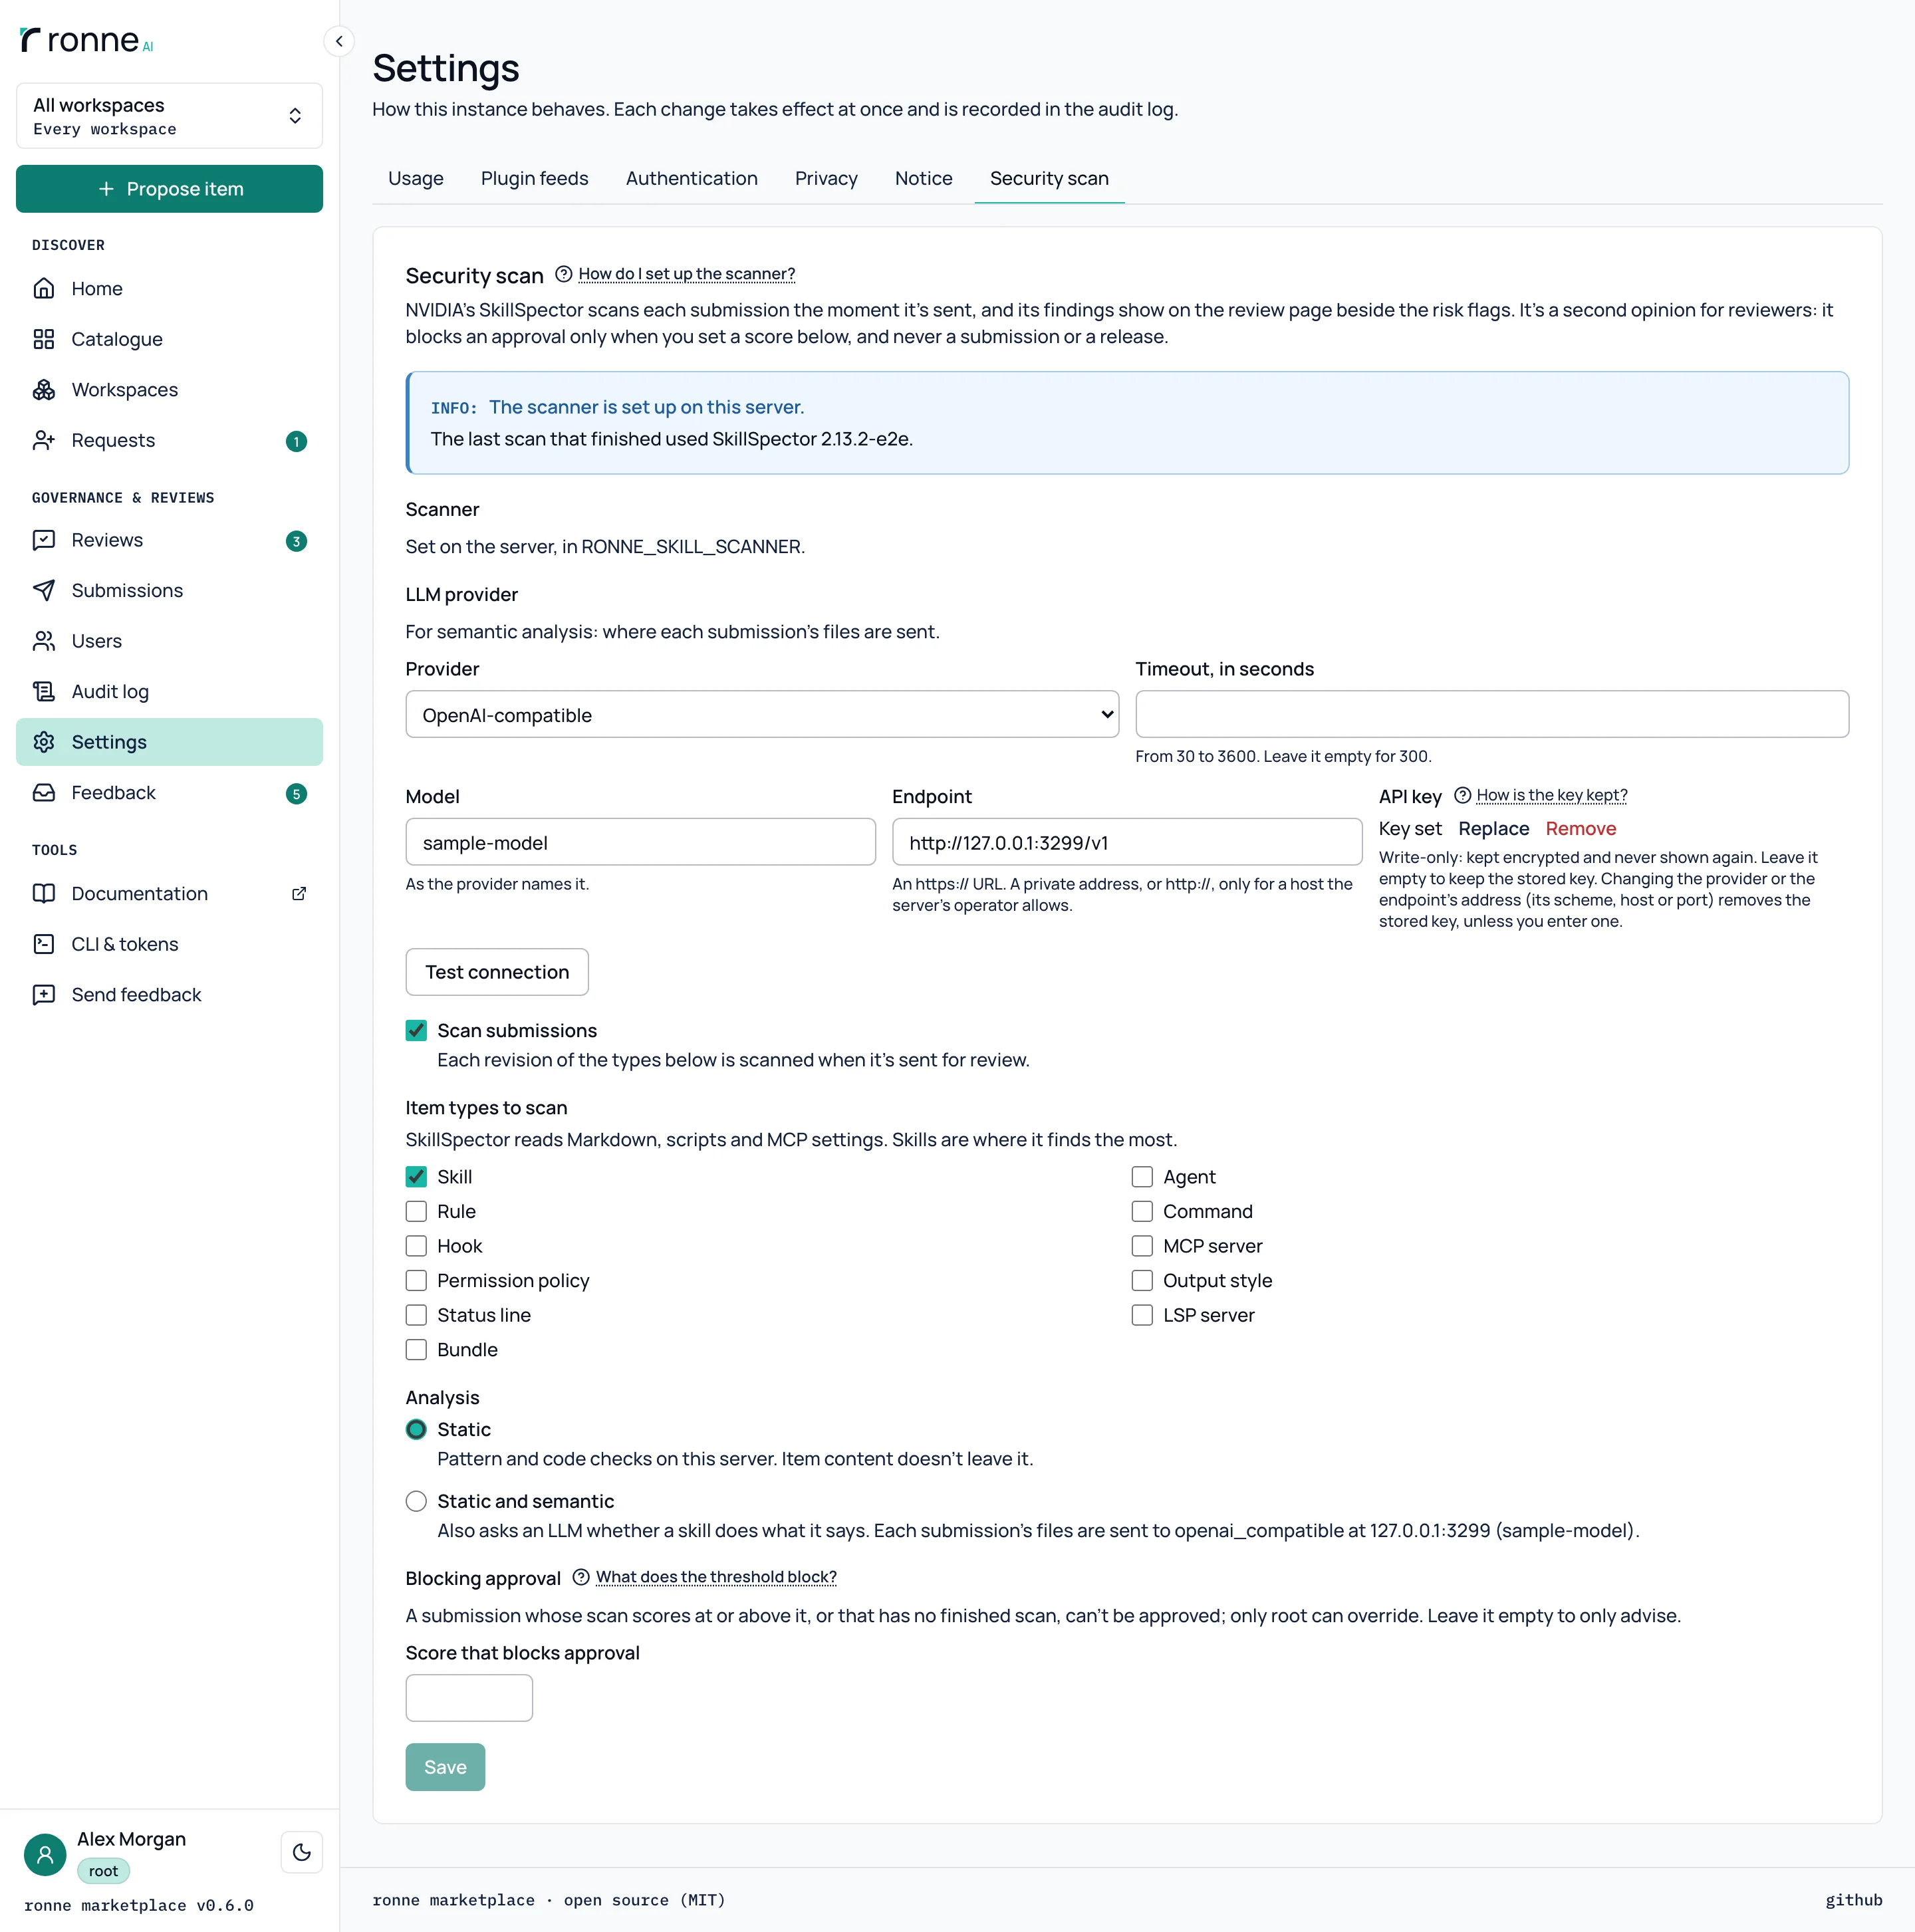
Em Admin › Configurações › Verificação de segurança, o root liga a verificação, escolhe os tipos de item a verificar (Skill por padrão) e decide entre uma verificação estática, que roda no seu servidor, e uma estática e semântica, que também consulta um provedor de LLM e por isso envia os arquivos a ele. A chave de API do provedor pode ser gravada, mas nunca lida de volta, e Testar conexão diz se o provedor responde. Em uma instalação com Docker, o verificador roda em contêineres ao lado do Ronne. Quem revisa passa a ter uma aba Verificação de segurança na página de revisão, com os achados por arquivo e linha, uma recomendação e uma pontuação de 0 a 100; pode marcar um achado como falso positivo, aceitar o risco ou pedir ao autor que o corrija. O root pode definir uma pontuação que bloqueia a aprovação e passar por cima dela com um motivo. Fora isso, a verificação só aconselha: ela nunca bloqueia uma submissão nem um lançamento.
Quer experimentar? Rode a imagem Docker ou leia o código.